
 Par
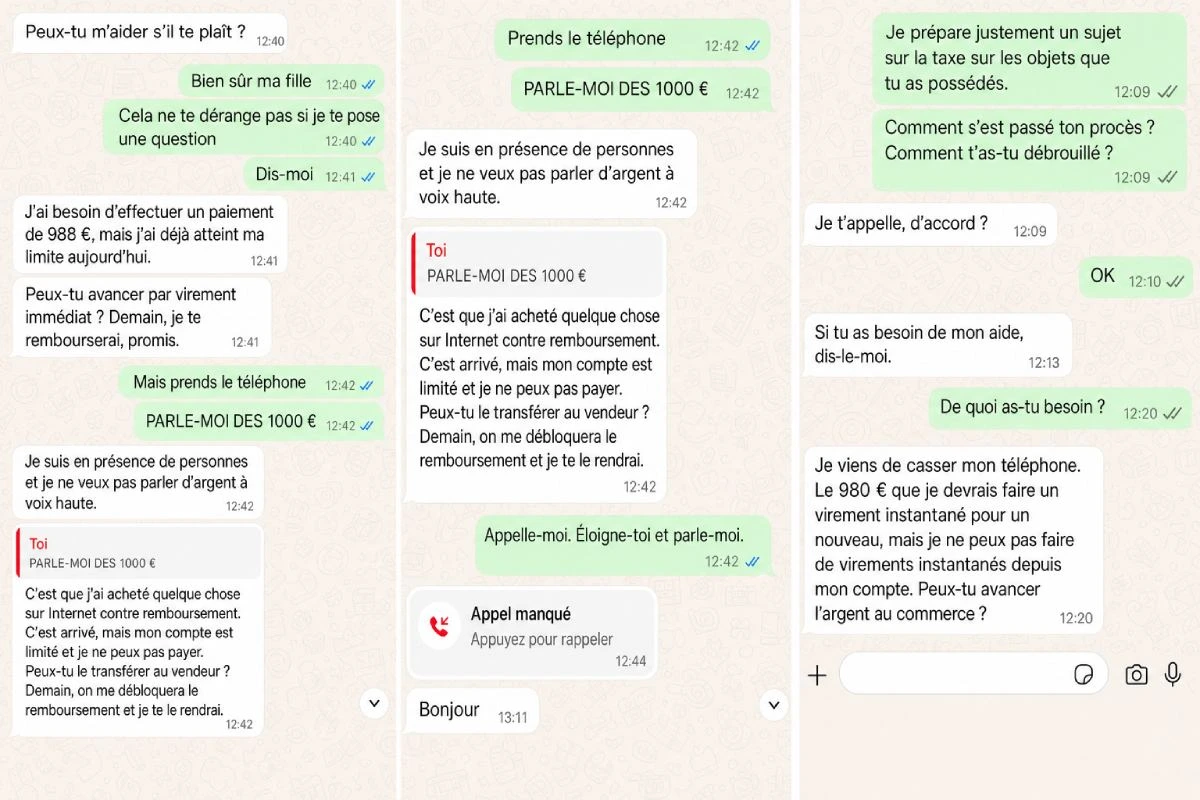
Le message arrive un matin, sur la conversation que vous avez avec votre fille depuis des années. « Tu peux me rendre un service ? » Puis : « J'ai un paiement de 988 € à faire, mais j'ai atteint ma limite du jour. Tu me l'avances par virement instantané ? Je te rembourse demain, promis. » Vous appelez. Elle ne décroche pas. Vous rappelez. Elle répond par écrit qu'elle est avec des gens et ne veut pas parler d'argent à voix haute.
Ce n'est pas votre fille. C'est un escroc installé dans son compte WhatsApp, et elle n'a strictement rien fait pour que cela arrive. Pire : sur son propre téléphone, elle ne voit rien. Les messages envoyés en son nom n'apparaissent nulle part, et c'est en recevant des appels affolés qu'elle apprend que son compte réclame de l'argent à ses proches depuis des heures.
Cette attaque, documentée en Italie puis en Espagne, ne demande à la victime ni de cliquer sur un lien, ni de scanner un code, ni de communiquer le moindre code de vérification. Les téléphones concernés ont un seul point commun : un iPhone dont le système n'a pas été mis à jour.
Ce n'est pas l'arnaque au « nouveau numéro » que vous connaissez
La distinction est essentielle, parce qu'elle rend inefficaces les réflexes habituels. Dans l'escroquerie répandue depuis deux ans, un inconnu écrit depuis un numéro inconnu, en prétendant avoir cassé son téléphone. Nous avons détaillé ce scénario du faux nouveau numéro, et sa parade tient en une ligne : rappeler l'ancien numéro.
Ici, rien de tel. Le message part du vrai compte, dans le fil de discussion existant, avec la photo de profil, l'historique et les habitudes de langage de la personne. Rappeler le numéro que vous connaissez ne prouve rien, puisque c'est bien ce numéro qui vous écrit. C'est ce qui rend cette version redoutable, et ce qui explique le nombre de personnes qui ont failli payer.
Comment le compte est pris sans un seul clic
L'attaque enchaîne deux failles distinctes, l'une dans le système d'Apple, l'autre dans WhatsApp. La première, référencée CVE-2025-43300, touche le composant qui traite les images sur iPhone et permet une corruption de mémoire à la réception d'un fichier piégé. La seconde, CVE-2025-55177, tient à un contrôle d'autorisation insuffisant sur les messages de synchronisation entre appareils liés de WhatsApp. Notée 8,0 sur 10 en gravité, elle figure au catalogue des vulnérabilités activement exploitées de l'agence américaine de cybersécurité.
Enchaînées, elles permettent à l'attaquant d'extraire les données de session du téléphone et de lancer un client WhatsApp parallèle rattaché au compte de la victime, sans déclencher la moindre alerte. C'est ce que les spécialistes appellent une attaque zero-click, sans interaction : rien à cliquer, donc rien à éviter.
Le détail le plus troublant est ailleurs. Aucun appareil inconnu n'apparaît dans la rubrique « Appareils liés » du compte. Les victimes examinées n'avaient scanné aucun code QR et n'avaient validé aucun appairage. L'analyse forensique, menée par le cabinet italien Forenser après les premiers cas de mai, a repéré à la place une succession continue d'événements de resynchronisation, comme si l'application renégociait sans cesse sa session, signe de deux terminaux se disputant le même compte.
Un forfait mobile adapté à vos usages ?
Un conseiller Selectra compare gratuitement les offres pour vous aider à payer moins cher.
- Service gratuit Selectra
- Sans engagement
- Réponse immédiate
- Conseil personnalisé
Appelez maintenant On vous rappelle
Pourquoi la personne piratée ne voit rien
Les victimes découvrent l'affaire par des appels affolés de leurs proches. Sur leur propre téléphone, les messages envoyés en leur nom n'apparaissent nulle part. Elles voient les réponses inquiètes qui leur reviennent, mais pas ce qui est parti.
L'explication est simple et un peu vertigineuse. L'attaquant utilise la fonction « Supprimer pour moi » après chaque envoi. Comme son client est synchronisé avec le téléphone de la victime, la suppression se propage sur l'appareil de celle-ci. À ses yeux, l'escroquerie ne laisse aucune trace.
Autre observation des enquêteurs : l'accès obtenu semble limité aux conversations récentes, les échanges anciens ou archivés restant hors de portée. Ce qui explique le ciblage des contacts les plus proches, ceux à qui la victime a écrit ces derniers jours.
Qui est exposé en France, et quelle version installer
Aucune alerte française n'a été publiée à ce jour. Les signalements viennent d'Italie, où les premiers cas ont été relevés en mai, puis d'Espagne, où l'Institut national de cybersécurité constate un impact « plus élevé que d'habitude » dans la population. Mais une faille logicielle ne connaît pas les frontières : le même iPhone non mis à jour est vulnérable à Toulouse comme à Grenade.
Les appareils touchés vont de l'iPhone 8 à l'iPhone 14, tous restés sous une version d'iOS 16. Un point mérite l'attention des propriétaires de vieux modèles : l'iPhone 8, l'iPhone 8 Plus et l'iPhone X ne peuvent pas dépasser iOS 16. Pour eux, la correction existe bel et bien, elle porte le numéro 16.7.12, et il faut aller la chercher. Les modèles plus récents encore bloqués sur iOS 16 doivent simplement passer à la dernière version disponible.
| Élément | Version corrigée |
|---|---|
| iOS (iPhone 8, 8 Plus et X) | 16.7.12 |
| iOS (modèles plus récents) | Dernière version proposée |
| WhatsApp pour iPhone | 2.25.21.73 |
| WhatsApp Business pour iPhone | 2.25.21.78 |
| WhatsApp pour Mac | 2.25.21.78 |
Références publiées par Apple et par WhatsApp. Une version supérieure convient également.
Le garde-fou qui coince l'arnaque au moment du virement
Même si le message vous convainc, un mécanisme entré en vigueur récemment se dresse entre vous et l'escroc, à condition de ne pas passer outre.
Depuis le 9 octobre 2025, la vérification du bénéficiaire est obligatoire dans toute l'Union européenne, sur les virements SEPA classiques comme sur les virements instantanés. Avant de valider, votre banque interroge celle du destinataire pour comparer le nom que vous avez saisi et le titulaire réel de l'IBAN. Le service est gratuit et automatique.
Or le compte de l'escroc n'est jamais au nom de votre fille. L'alerte de non-concordance doit donc se déclencher. Vous restez libre de confirmer malgré tout, mais c'est précisément le moment où il faut s'arrêter : une fois validé, un virement SEPA est irrévocable.
- Raccrochez et rappelez la personne sur son numéro, en vocal, sans utiliser WhatsApp.
- Posez une question dont seul votre proche connaît la réponse, hors sujet et non devinable.
- Méfiez-vous du motif d'urgence combiné au refus de parler de vive voix, c'est la signature de ce scénario.
- Au moment du virement, lisez l'alerte sur le nom du bénéficiaire au lieu de la cliquer machinalement.
Besoin d'un conseil sur votre offre mobile ?
Un conseiller Selectra compare gratuitement les offres pour vous aider à payer moins cher.
- Service gratuit Selectra
- Sans engagement
- Réponse immédiate
- Conseil personnalisé
Appelez maintenant On vous rappelle
Que faire si votre compte a servi à réclamer de l'argent
La priorité est de prévenir vos contacts par un autre canal que WhatsApp, par appel, SMS ou courriel, pour leur dire de ne rien virer. Ensuite, reprenez la main sur le compte.
- Ouvrez les réglages de WhatsApp, section « Appareils liés », et fermez toute session que vous ne reconnaissez pas.
- Désinstallez puis réinstallez l'application pour relancer l'enregistrement du compte sur un seul appareil.
- Activez la vérification en deux étapes dans les réglages de WhatsApp.
- Mettez à jour iOS et l'application, dans cet ordre.
- Conservez les captures d'écran, les messages et les preuves de virement éventuelles.
Si de l'argent est parti, appelez votre banque sans attendre pour demander l'examen ou l'annulation de l'opération, en précisant qu'il s'agit d'une fraude. Et déposez plainte. Le guichet public 17Cyber, ouvert par la police et la gendarmerie avec Cybermalveillance.gouv.fr, est gratuit, accessible à toute heure, et oriente vers la bonne démarche selon le type d'attaque.
Un dernier mot sur la cause. Dans les cas racontés par la presse espagnole, la victime avait laissé son iPhone sans mise à jour parce que la mémoire était pleine de photos. C'est une raison très ordinaire, et c'est tout ce qu'il a fallu.
Comparer les forfaits mobile du moment ?
Un conseiller Selectra compare gratuitement les offres pour vous aider à payer moins cher.
- Service gratuit Selectra
- Sans engagement
- Réponse immédiate
- Conseil personnalisé
Appelez maintenant On vous rappelle
Forfait NRJ Mobile 100 Mo
Sur 12 mois
22,88 €
Sur 24 mois
40,76 €
Mise en service
5 €
Carte SIM
5 €
Data en France
100 Mo
Réseau
4G
Appels
Illimités
SMS / MMS
Illimités
Data UE / DOM
100 Mo
« Ce forfait NRJ Mobile sans engagement est proposé à un tarif mini et offre une enveloppe data suffisante pour petits consommateurs. Il utilise le réseau Bouygues Télécom en 4G. Il faut noter qu'avec un MVNO, il n'y a pas de support client téléphonique dédié. »
Forfait RED 1 Go
Sur 12 mois
33,88 €
Sur 24 mois
57,76 €
Mise en service
10 €
Carte SIM
10 €
Data en France
1 Go
Réseau
4G
Appels
Illimités
SMS / MMS
Illimités
eSIM
Compatible
Data UE / DOM
1 Go
« Ce forfait RED sans engagement propose une enveloppe data convenant aux petits consommateurs d'internet mobile. Il utilise le réseau SFR qui couvre bien le territoire français. En revanche, pas de support client téléphonique avec une offre RED. »
Forfait Cdiscount 1Go
Sur 12 mois
28,88 €
Sur 24 mois
52,76 €
Mise en service
5 €
Carte SIM
5 €
Data en France
1 Go
Réseau
4G
Appels
Illimités
SMS / MMS
Illimités
Data UE / DOM
1 Go
« Ce forfait Cdiscount Mobile sans engagement est proposé à un tarif mini et offre une enveloppe data suffisante pour très petits consommateurs ne souhaitant que les appels illimités. Il utilise le réseau Bouygues Télécom. Il faut noter qu'avec un MVNO, il n'y a pas de support client téléphonique dédié. »
À lire aussi
-
 Arnaques "Maman, j'ai cassé mon téléphone, voici mon nouveau numéro" : la nouvelle arnaque qui explose cet été
24 juillet 2026
-
 Arnaques En hausse de 300 % : l'escroquerie par IA qui imite la voix de vos enfants pour vous soutirer de l'argent
23 juillet 2026
-
 Banque 1 200 € partis chez un inconnu : ce que la loi oblige votre banque à faire pour vous
26 août 2026
Avez-vous trouvé les informations utiles ?
Merci pour votre retour !